
Inhalt
- Prüfpunkt 1: Eigentum und zulässige Nutzung klären
- Prüfpunkt 2: Spezifische, informierte Einwilligung Erwachsener dokumentieren
- Prüfpunkt 3: Den tatsächlich empfangenden Dienst identifizieren
- Prüfpunkt 4: Aufbewahrung vor dem Absenden klären
- Prüfpunkt 5: Eine minimale lokale Kopie vorbereiten
- Prüfpunkt 6: Konto- und Löschfunktionen theoretisch prüfen
- Ein dokumentierter Planungsfall zu ClothOff
- Die abschließende Go-/No-Go-Dokumentation
Aktualisiert am 13. Oktober 2026 · ClothOff-Redaktion
Bevor Sie einem KI-Videogenerator für Erwachsene ab 18 Jahren eine Quelldatei übergeben, sollten Sie eine einfache Schwelle festlegen: Laden Sie nichts hoch, solange Sie nicht den Zieldienst identifizieren, Ihre Berechtigung zur Nutzung der Datei nachweisen, die informierte Einwilligung jedes erkennbaren Erwachsenen dokumentieren und erklären können, was nach dem Absenden mit der Datei geschieht.
Dieser Unterschied ist bei der Recherche zu ClothOff entscheidend. Wie am 13. Oktober 2026 verifiziert, beschreibt sich clothoff.top als statische redaktionelle Website und nicht als Generator: Die Website gibt an, weder Anmeldung noch Kontosystem, Zahlungsablauf, Formular oder Endpunkt zum Hochladen von Dateien zu besitzen. Auch in ihren Nutzungsbedingungen unterscheidet die Publikation sich von den Betreibern von Generatoren. Eine ausgehende Schaltfläche kann Sie zu einem anderen Dienst führen, doch die Datenschutzinformationen von ClothOff gelten nicht automatisch für dieses Ziel.
Behandeln Sie jede Weiterleitung zu einer anderen Domain als neue Datenschutzentscheidung. Prüfen Sie die endgültige URL und den dort genannten Betreiber, bevor Sie eine Datei auswählen.
Prüfpunkt 1: Eigentum und zulässige Nutzung klären
Beginnen Sie mit der Herkunft, nicht mit der Bildqualität. Sie müssen wissen, wer die Quelle erstellt hat und ob Ihre Rechte eine KI-Transformation abdecken – nicht nur, ob Sie eine heruntergeladene Kopie besitzen.
Eine verwendbare Quelle fällt normalerweise in eine dieser Kategorien:
- Sie haben sie erstellt und besitzen die relevanten Rechte.
- Der Urheber hat Ihnen eine schriftliche Genehmigung für die geplante Transformation erteilt.
- Eine Lizenz erlaubt ausdrücklich die Bearbeitung und die beabsichtigte private oder veröffentlichte Nutzung.
- Der abgebildete identifizierbare Erwachsene hat der geplanten Verarbeitung gesondert zugestimmt.
Urheberrechtliche Genehmigung und Einwilligung der abgebildeten Person sind unterschiedliche Nachweise. Ein Fotograf kann ein Bild lizenzieren, ohne befugt zu sein, eine neue Darstellung der darin abgebildeten Person zu genehmigen. Umgekehrt gewährt Ihnen die Zustimmung der abgebildeten Person nicht zwangsläufig die Bearbeitungsrechte des Fotografen.
Bewahren Sie die ursprüngliche Lizenz, die Korrespondenz mit dem Urheber, die Quell-URL, das Erwerbsdatum und den Einwilligungsnachweis auf. Screenshots können dabei helfen, veränderliche Webbedingungen zu sichern, sollten die zugrunde liegende Vereinbarung jedoch ergänzen und nicht ersetzen.
Brechen Sie ab, wenn die Datei aus sozialen Medien, einem privaten Gespräch, einem Datingprofil, einer unbekannten Wiederveröffentlichung oder einem Suchergebnis stammt und Sie weder Herkunft noch Genehmigung eindeutig belegen können. Öffentliche Sichtbarkeit ist keine Erlaubnis, das Abbild einer Person zu transformieren.
Prüfpunkt 2: Spezifische, informierte Einwilligung Erwachsener dokumentieren
Bei einer erkennbaren Person ist „sie hat gesagt, ich dürfe das Foto verwenden“ zu vage. Der Nachweis sollte den Erwachsenen, die betroffene Datei oder Sitzung und den vereinbarten Vorgang benennen. Er sollte außerdem festlegen, ob Ergebnisse privat bleiben, mit namentlich genannten Personen geteilt oder veröffentlicht werden dürfen.
Bestätigen Sie mindestens Folgendes:
- Die Person ist nach den für die beabsichtigte Nutzung geltenden Regeln erwachsen.
- Sie versteht, dass ein KI-System ihr Bild oder Video verarbeitet.
- Die vereinbarte Transformationskategorie und das Publikum sind eindeutig angegeben.
- Die Speicherung durch den ausgewählten Dienst wurde besprochen.
- Die Erlaubnis zur Erstellung eines Ergebnisses wird von der Erlaubnis zu dessen Verbreitung getrennt.
- Etwaige Erwartungen an einen Widerruf sind dokumentiert, einschließlich der praktischen Einschränkung, dass bereits geteilte Kopien möglicherweise nicht zurückgeholt werden können.
Erfassen Sie nur die Identitätsdaten, die für einen verlässlichen Nachweis erforderlich sind, und speichern Sie diese getrennt von den Medien, die an einen Generator übermittelt werden. Legen Sie keine Identitätsdokumente im Upload-Ordner ab und verbinden Sie sie nicht mit der Quelldatei, es sei denn, ein verifiziertes Dienstverfahren verlangt diese Informationen ausdrücklich.
Auch die Eingaberegeln unterscheiden sich. Manche Dienste erlauben ausschließlich ein eigenes Bild des hochladenden Nutzers, während andere möglicherweise eine dokumentiert einwilligende erwachsene Person akzeptieren. ClothOffs Vergleich der Einwilligungsmodelle von Generatoren für Erwachsene hilft, diesen Unterschied zu verstehen; maßgeblich bleiben jedoch die aktuellen Regeln des Zieldienstes.
Prüfpunkt 3: Den tatsächlich empfangenden Dienst identifizieren
Dokumentieren Sie auf der Zielseite die vollständige Domain, den rechtlichen Betreiber, den Datenschutzkontakt, die geltende Rechtsordnung sowie Links zur aktuellen Datenschutzerklärung und zu den Nutzungsbedingungen. Verlassen Sie sich nicht auf eine Schaltflächenbeschriftung, die Schreibweise einer Marke, eine Werbezusammenfassung oder eine auf einer anderen Domain bereitgestellte Richtlinie.
Beantworten Sie anschließend fünf operative Fragen:
- Welche Daten werden aus Quelle, Prompt, Ergebnis, Gerät und Konto erfasst?
- Warum wird jede Kategorie verarbeitet?
- Welche Anbieter oder Unterauftragsverarbeiter können die Daten erhalten?
- Wird Material für Modelltraining, Evaluierung, Moderation oder Dienstverbesserung verwendet?
- Wie kann eine Person Auskunft, Löschung oder Entfernung beantragen?
Achten Sie auf ausdrückliche Formulierungen, statt anzunehmen, dass eine datenschutzfreundlich wirkende Benutzeroberfläche auch eine datenschutzfreundliche Verarbeitung bedeutet. Falls die Nutzung für Training oder Verbesserung optional ist, prüfen Sie vor dem Hochladen – nicht erst nach der Generierung – die Standardeinstellung und wie Sie widersprechen können.
Dies ist bei einem KI-Videogenerator für Erwachsene ab 18 Jahren besonders wichtig, weil sowohl die Quelle als auch das generierte Ergebnis sensibel sein können, während Prompts, Kontokennungen, Protokolle und Moderationsaufzeichnungen zusätzlichen Kontext liefern können, durch den das Material leichter einer Person zugeordnet werden kann.
Prüfpunkt 4: Aufbewahrung vor dem Absenden klären
„Löschen“ kann sich lediglich auf das Entfernen aus einem Dashboard beziehen. Fragen Sie gesondert nach:
| Datenspeicherort | Frage, die eine klare Antwort erfordert |
|---|---|
| Ursprünglicher Upload | Wie lange wird die Quelle aufbewahrt? |
| Generiertes Ergebnis | Wird es automatisch gespeichert, und wenn ja, wie lange? |
| Moderationsmaterial | Werden markierte Dateien oder Prüfungskopien gesondert aufbewahrt? |
| Prompts und Protokolle | Können sie mit der Quelle oder dem Konto verknüpft werden? |
| Abgeleitete Daten | Werden Einbettungen, Miniaturansichten oder andere Ableitungen erstellt? |
| Sicherungskopien | Wann verschwinden gelöschte Elemente aus Sicherungssystemen? |
| Geschlossenes Konto | Was bleibt nach der Kontoschließung bestehen und warum? |
Das britische Information Commissioner’s Office erklärt, dass Organisationen personenbezogene Daten nicht „nur für den Fall“ unbegrenzt aufbewahren sollten. Seine aktuellen Leitlinien zur Speicherbegrenzung unterscheiden außerdem zwischen dem Offline-Nehmen von Informationen und ihrer dauerhaften Löschung und besagen, dass Organisationen bei angemessener Löschung auch Sicherungskopien berücksichtigen oder die Daten unbrauchbar machen sollten. Dadurch wird die Aufbewahrung in Live-Systemen und Sicherungskopien zu einem praktischen Prüfpunkt und nicht zu einer technischen Fußnote.
Ein vages Versprechen, Informationen „nur so lange wie nötig“ aufzubewahren, reicht für eine Planung nicht aus, sofern die Richtlinie nicht Zweck, Kriterien oder geltenden Zeitraum nennt. Falls der Support die Antwort liefern muss, speichern Sie die Antwort zusammen mit ihrem Datum.
Prüfpunkt 5: Eine minimale lokale Kopie vorbereiten
Arbeiten Sie niemals mit der einzigen Kopie einer Quelle. Erstellen Sie ein separates Arbeitsduplikat, bewahren Sie das unveränderte Original getrennt auf und übermitteln Sie nur den für den geplanten Vorgang erforderlichen Ausschnitt. Durch das Zuschneiden unnötiger Personen, Dokumente, Bildschirme, Hausnummern oder markanter Hintergrunddetails lässt sich die Offenlegung reduzieren, ohne die einwilligende Person zu verändern.
Verwenden Sie einen neutralen Dateinamen. Ein Name wie portrait-input-01.jpg verrät weniger als einer, der den vollständigen amtlichen Namen, Arbeitsplatz, das Geburtsdatum oder eine private Projektbeschreibung enthält. Prüfen Sie, ob der Arbeitsordner automatisch mit einem gemeinsam genutzten Cloud-Konto, Teamlaufwerk, der Telefongalerie, einem Sicherungsprogramm oder einer Bearbeitungsanwendung synchronisiert wird.
Prüfen Sie neben den sichtbaren Inhalten auch die Metadaten. Apples im September 2026 aktualisierte Anleitung erklärt, dass Fotos und Videos eingebettete Standortkoordinaten enthalten können, auf die Empfänger möglicherweise zugreifen können. Auf aktueller iPhone- und iPad-Software, die von dieser Anleitung abgedeckt wird, lautet der dokumentierte Pfad Adjust Info → Adjust Location → No Location. Apple stellt in seinen Anweisungen zu Standortmetadaten auch Steuerelemente für den Mac bereit.
Das Entfernen von GPS-Daten ist nur ein Durchgang. Prüfen Sie Zeitstempel, Urheberfelder, Bildunterschriften, Gerätedetails, eingebettete Miniaturansichten und anwendungsspezifische Tags mit einem geeigneten lokalen Prüfwerkzeug. Prüfen Sie die bereinigte Kopie nach dem Export erneut; manche Editoren erhalten oder erzeugen Metadaten während des Exports neu.
Bewahren Sie den Einwilligungsnachweis außerhalb des Upload-Pakets auf. Der Generator benötigt im Allgemeinen die genehmigten Medien, nicht die zugehörige Identitätsakte, Korrespondenz oder das Lizenzarchiv.
Prüfpunkt 6: Konto- und Löschfunktionen theoretisch prüfen
Bevor Sie ein Projekt erstellen, suchen Sie die Funktionen oder den dokumentierten Anfrageweg zum Löschen folgender Elemente:
- Eine hochgeladene Quelle
- Ein generiertes Ergebnis
- Ein Projekt oder eine Unterhaltung
- Das Konto selbst
- Außerhalb des sichtbaren Kontos aufbewahrte Daten
Dokumentieren Sie, ob die Löschung sofort erfolgt, in eine Warteschlange gestellt wird oder einer angegebenen Aufbewahrungsfrist unterliegt. Prüfen Sie, ob ein Bestätigungsbildschirm oder eine E-Mail vorgesehen ist, und ermitteln Sie, ob beim Schließen eines Kontos Projekte automatisch entfernt werden. Falls für die Entfernung der Support kontaktiert werden muss, bestätigen Sie die Adresse, die erforderlichen Kennungen, den erwarteten Ablauf und ob eine Anfrage gestellt werden kann, ohne eine weitere Kopie der sensiblen Datei zu senden.
Eine zugängliche Entfernungsmöglichkeit ist ein wesentliches Dienstmerkmal. Am 23. Februar 2026 forderte eine gemeinsame Erklärung, die von 61 Datenschutz- und Datensicherheitsbehörden unterzeichnet wurde, als Reaktion auf nicht einvernehmlich erzeugte KI-Bilder aussagekräftige Transparenz und zugängliche Entfernungsmechanismen. Für Prüfer ergibt sich daraus ein konkreter Test: Lässt sich der Weg finden und verstehen, bevor etwas hochgeladen wird?
Ein dokumentierter Planungsfall zu ClothOff
Eine am 13. Oktober 2026 durchgeführte Prüfung begann mit genau einem vorgeschlagenen Vorgang: den Ort auf clothoff.top zu finden, an dem ein nicht explizites Porträt eines einwilligenden Erwachsenen für einen KI-Video-Workflow eingereicht werden könnte.
Die erste Einschränkung zeigte sich noch vor der Dateiauswahl. Die Datenschutzseite von ClothOff erklärte, dass die Website kein Foto, Video oder keinen Prompt empfangen könne, weil sie keinen Upload-Endpunkt habe. In ihren Nutzungsbedingungen hieß es außerdem, dass die Publikation keine Dienste für Generierung, Hosting, Chat oder Speicherung anbiete. Eine weitere Suche auf der redaktionellen Website nach Funktionen zur Löschung von Konten oder Projekten hätte daher den falschen Betreiber bewertet.
Der Plan wurde am Übergabepunkt angepasst. Statt das Porträt für clothoff.top vorzubereiten, bestand der nächste erforderliche Schritt nun darin, die vollständige externe Ziel-URL zu identifizieren und die Eingaberegeln, Formulierungen zur Aufbewahrung, Trainingsnutzung, Auftragsverarbeiter und den Löschweg dieses Dienstes zu prüfen.
Das Ergebnis lautete kein Upload. Die Quelle blieb lokal, weil die überprüften ClothOff-Seiten keine Fragen zur Aufbewahrung oder Löschung auf Dienstebene für einen nicht identifizierten externen Betreiber beantworten konnten. Dieses Ergebnis ist nützlich: Die Checkliste verhinderte, dass ein Domainwechsel fälschlicherweise als fortgesetzte Abdeckung durch die ClothOff-Richtlinie verstanden wurde.
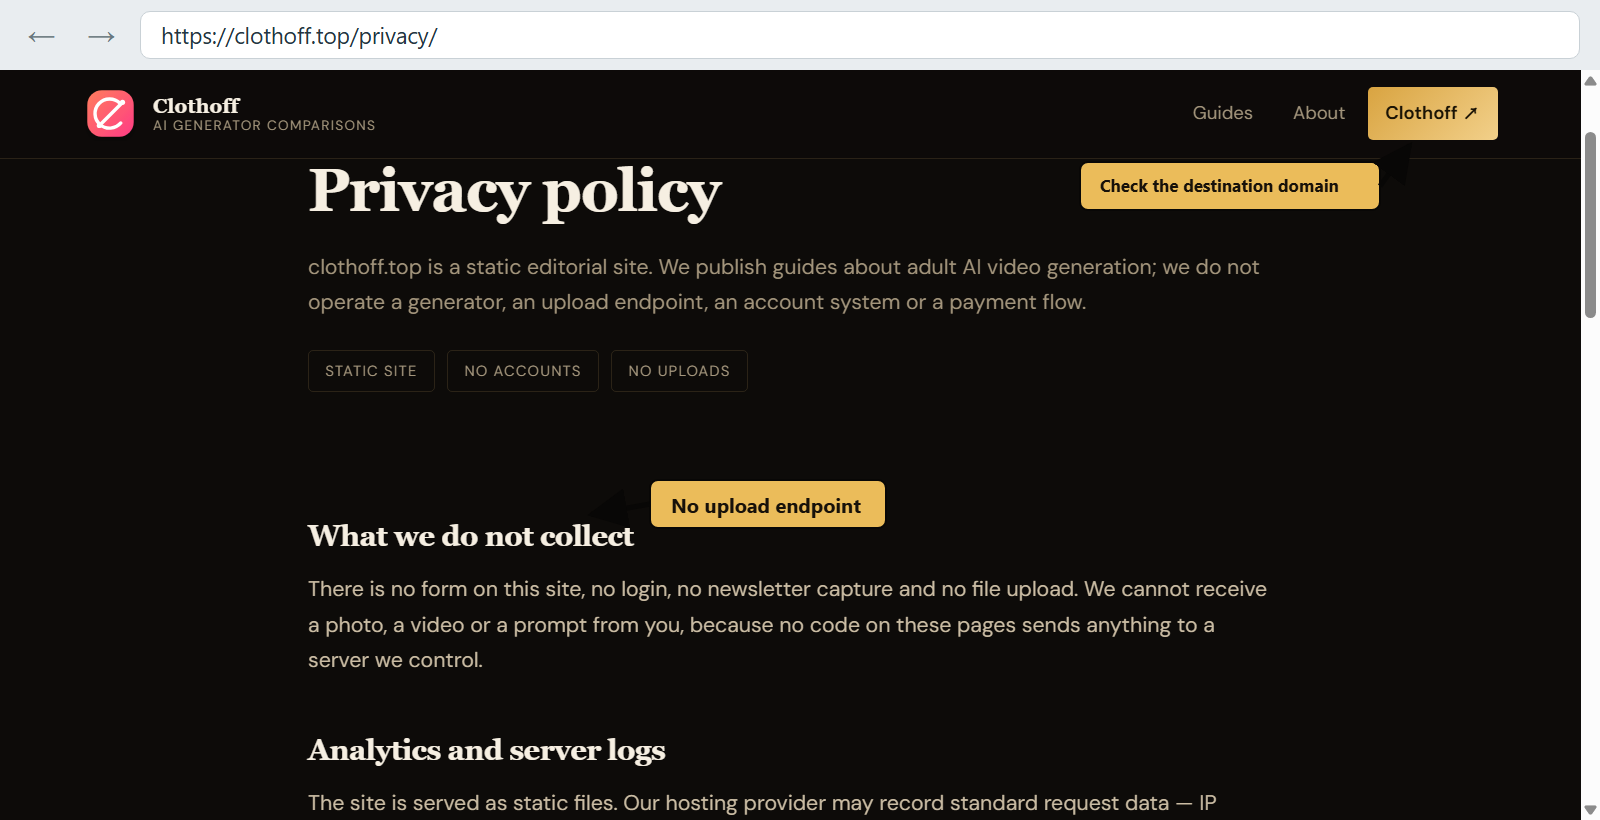
Die ClothOff-Datenschutzseite für den eigenen Dienst besagt, dass die redaktionelle Website keine Fotos, Videos oder Prompts empfangen kann; jedes verlinkte Ziel erfordert daher eine eigene Datenschutzprüfung.
Die abschließende Go-/No-Go-Dokumentation
Erstellen Sie unmittelbar vor jedem Upload einen datierten Nachweis mit folgenden Angaben:
- Eigentümer der Quelle, Lizenz und zulässige Transformation
- Identifizierbare Erwachsene und Umfang ihrer Einwilligung
- Methode zur Bestätigung des Erwachsenenstatus, unter Ausschluss unnötiger Identitätsdaten
- Exakte empfangende Domain und rechtlicher Betreiber
- URLs von Datenschutzerklärung und Nutzungsbedingungen mit Abrufdaten
- Antworten zu Training, Verbesserung, Moderation und Verarbeitung durch Dritte
- Aufbewahrungsfristen für Quellen, Ergebnisse, Protokolle, Moderationskopien und Sicherungskopien
- Ergebnis der Metadatenprüfung und bereinigter Arbeitsdateiname
- Löschwege für Dateien, Projekte, Ergebnisse und Konten
- Beabsichtigtes Publikum und Grenzen der Weitergabe
- Endgültige Entscheidung und verantwortliche Person
Fahren Sie nur fort, wenn jede wesentliche Antwort konkret genug ist, um sie zu speichern. Brechen Sie ab, wenn Identität oder Erwachsenenstatus ungeklärt sind, Rechte mehrdeutig sind, die Einwilligung die beabsichtigte Transformation nicht abdeckt, die Aufbewahrung unklar bleibt oder kein glaubwürdiger Löschweg gefunden werden kann.
ClothOff kann helfen, den Bewertungsrahmen festzulegen, doch seine redaktionellen Seiten sind nicht der Upload-Dienst. Die entscheidende Datenschutzprüfung muss am exakten Ziel erfolgen, das die Datei empfangen wird.